本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。
なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
SCS評価制度を契機に、改めて問われるセキュリティ対策の実効性
2026年度末からの運用開始が見込まれるSCS評価制度への対応を検討するにあたり、情報収集を始めている企業も多いのではないでしょうか。
SCS評価制度への対応は、単に特定のセキュリティツールを導入して終わりではありません。すでに何らかのセキュリティ対策を行っている企業でも、改めて確認してみると、以下のように「見えないリスク」が潜んでいるケースがあります。
・管理すべき端末やソフトウェアを正確に把握できていない
・必要なパッチが適用されておらず、既知の脆弱性が残っている
・未知のマルウェアやランサムウェアへの備えがない
重要なのは、「すでに対策しているから大丈夫」と考えるのではなく、SCS評価制度を一つの契機として、現在のセキュリティ対策を改めて見直してみることです。既知の脆弱性への対処から未知の脅威への備えまで、今の対策をどのように強化していくべきか、自社に最適な対策の全体像を、改めて整理していく必要があります。
既知の脆弱性への対処だけでなく、未知の脅威への備えが必要
IT資産の把握やパッチ適用は、既知の脆弱性への対処を進めるうえで重要です。しかし、管理対象となる端末やソフトウェアが増える中、「どの端末に、どのパッチが適用されているのか」まで継続的に把握することは容易ではありません。
また、既知の脆弱性へ対処するだけで、すべての脅威に備えられるわけではありません。新種・亜種など未知のマルウェアも存在する中、感染後に検知・対処するだけではなく、脅威が実行される前に予防するという観点も重要になります。SCS評価制度への対応を進めるうえでも、侵入を前提とした事後対応(被害の最小化)だけでなく、そもそもの侵入や実行を許さない予防(未然防止)の観点が欠かせません。だからこそ、IT資産・パッチを管理して既知の脆弱性へ対処することと、未知の脅威を実行前に防ぐことを、それぞれ異なる役割として組み合わせて考えることが重要です。
IT資産・パッチの可視化とAIによる実行前予防で、管理と防御を強化する方法
本セミナーでは、まずSCS評価制度の概要を解説したうえで、IT資産やパッチ適用状況を把握・管理するためのアプローチをご紹介します。具体的には、IT資産管理からセキュリティ対策まで幅広い機能を備える「MCore」を活用し、IT資産の把握とパッチ単位・PC単位の双方から適用状況を可視化して、確実な管理体制を築く方法をお伝えします。
さらに未知の脅威に対しては、 AIを活用した予防型セキュリティ「Deep Instinct」を用いたアプローチを解説します。同製品は深層学習を活用しており、既知・未知を問わず幅広い脅威に対応し、脅威が実行される前に予防する特長を持っています。
単なる製品紹介にとどまらず、SCS評価制度を契機にセキュリティ対策を見直す中で、「IT資産・パッチ管理」と「未知脅威への予防」をどう強化していくか。既知の脆弱性から未知の脅威まで、現在の対策を見直すための具体的な選択肢をお伝えします。
こんな立場の方/こんな課題を感じている方におすすめ
・SCS評価制度が気になっており、自社への影響や必要な対応について情報収集している方
・SCS評価制度への対応に向け、現在のセキュリティ対策を見直したい方
・IT資産やソフトウェア、パッチ適用状況の把握・管理に課題を感じている方
・既知の脆弱性への対処に加え、未知のマルウェアやランサムウェアへの備えも検討している方
・情報システム/セキュリティ部門で、IT資産管理やエンドポイント対策の検討・推進を担っている方
本セミナーで持ち帰れること
SCS評価制度の要点を把握したうえで、自社のセキュリティ対策を見直し、最適化するためのヒントを学ぶことができます。特に、「IT資産・パッチ管理による可視化」と「AIを活用した未知の脅威の予防」という2つのアプローチを通じて、自社の管理と防御を強化する具体的な道筋が明確になります。SCS評価制度への対応を見据え、特に「IT資産・パッチの管理状況」や「未知の脅威への予防体制」に課題をお持ちの方は、ぜひご参加ください。
※Deep Instinctは、Deep Instinct Ltd.の登録商標または商標です。
※MCoreは、住友電工情報システム株式会社の登録商標または商標です。
プログラム
13:45~14:00 受付
14:00~14:05 オープニング(マジセミ)
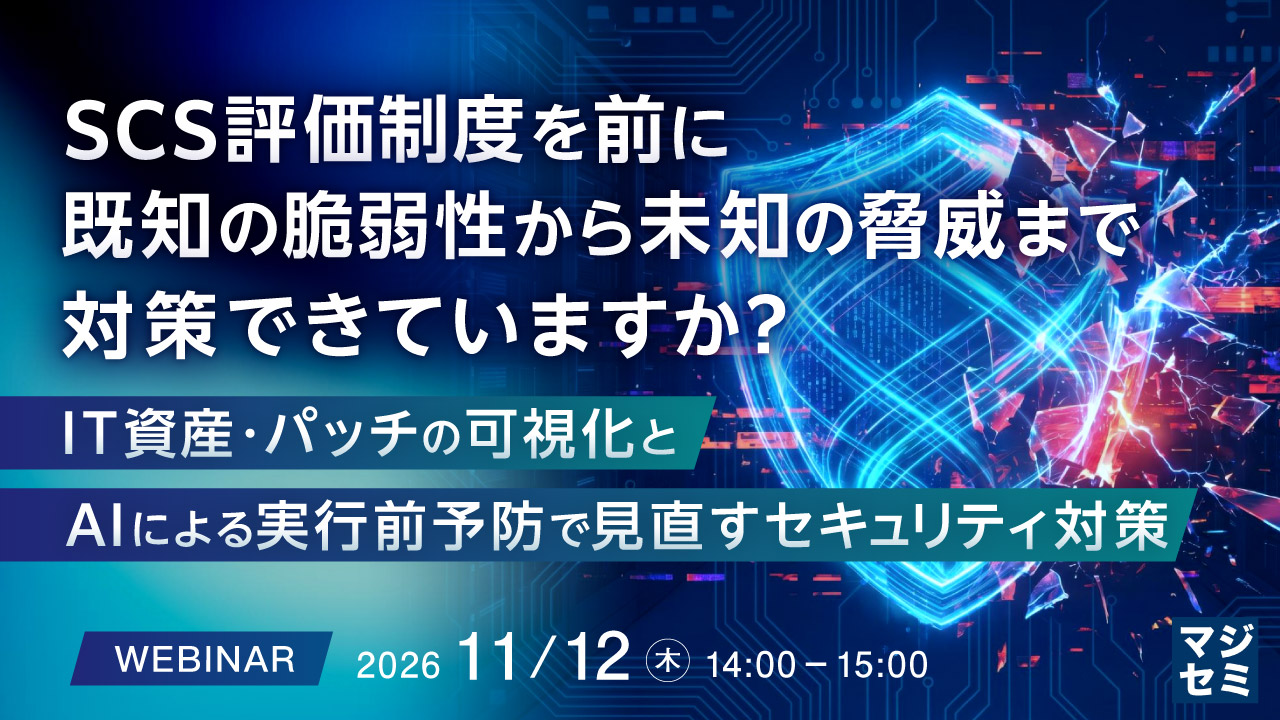
14:05~14:45 SCS評価制度を前に、既知の脆弱性から未知の脅威まで対策できていますか?
~IT資産・パッチの可視化とAIによる実行前予防で見直すセキュリティ対策~
14:45~15:00 質疑応答
主催・共催
TDI株式会社(プライバシーポリシー)
住友電工情報システム株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
当日参加方法に関するお問合せ
セミナー事務局
マジセミ株式会社(プライバシーポリシー)
※以下の方について、当社判断によりご参加をご遠慮いただく場合がございます。予めご了承ください。
・講演企業の競合となる商品・サービスを提供している企業、同業の企業、及びそのグループ企業・関連企業の方
・個人や個人事業主の方
・海外から参加される方
・日本に活動拠点が無い企業の方
・その他、弊社及び講演企業が不適切と判断した企業・個人の方
※申込が多数の場合、弊社抽選にてご参加をご遠慮いただく場合がございますので、予めご了承ください。
当社では、本フォームから取得する個人情報を下記の通り取扱います。
下記をご一読いただき、ご同意の上で送信してください。
1.個人情報の利用目的
本フォームからのお申込みにあたりご提供頂く個人情報は、以下の目的で利用いたします。
・主催、共催、協賛、協力するセミナーや展示会、イベントにおける参加者管理業務のため
・当社が主催、共催、協賛、協力する資料閲覧サービスや動画視聴サービスにおける資料閲覧・動画視聴サービスのご提供、並びに申込者管理のため
・メルマガ配信のため
2.個人情報保護管理者の氏名又は職名、所属及び連絡先
管理部 個人情報保護管理担当者
TEL: 03-6721-8548 e-mail: info@osslabo.com
3.個人情報の第三者提供について
当社は、本フォームから取得する個人情報を、本セミナーの主催・共催・協賛・協力・講演の各企業へ提供します。
(1)第三者に提供する目的:各社のサービス、製品、セミナー、イベントなどのご案内のため、各社のメルマガ登録のため
(2)提供する個人情報の項目:氏名、所属会社名、メールアドレス、電話番号、部署・役職、年代、アンケートへの回答内容
(3)提供の手段又は方法:暗号化したWebを経由して送信
(4)当該情報の提供を受ける者又は提供を受ける者の事業者の種類、及び属性:主催・共催・協賛・協力・講演企業
(5)個人情報の取扱いに関する契約がある場合はその旨:当社サービス利用約款による
4.個人情報の委託について
ご提供頂く個人情報は、利用目的の範囲内でその取扱いの一部又は全部を外部事業者に委託する場合がございます。その場合は、委託した個人情報の安全管理が図られるように、委託をする各社が定めた基準を満たす委託先を選定し、委託先に対して必要かつ適切な監督を行います。
5.開示等のご請求に関しまして
当社は、本お申込みフォームから取得する個人情報に関し、保有個人データ又は第三者提供記録に関するご本人又はその代理人からの利用目的の通知、開示、内容の訂正、追加又は削除、利用の停止、消去及び第三者への提供の停止等、並びに第三者提供記録の開示のご請求(以下、「開示等のご請求」といいます)に応じます。
開示等のご請求に関しましては、下記「個人情報の取扱いに関するお問合せ先 」までお申し出ください。
なお、提供先である主催・共催・協賛・協力・講演企業のご請求窓口等は、各社のプライバシーポリシーを御覧ください。
6.個人情報のご提供の任意性について
当社に個人情報をご提供頂くことは、ご本人様の任意です。ただし、必須項目に設定する情報をご提供頂けない場合、及びご入力頂いた内容が正確でない場合には、本セミナーにお申込みができない場合がございますのでご了承ください。
7.本人が容易に知覚できない方法による個人情報の取得について
当社が運営するウェブサイトでは、ユーザビリティ確保のためにCookie情報を取得しておりますが、当該情報を特定の個人を識別して利用することはございません。
8.個人情報の取扱いに関するお問合せ先
当社の個人情報の取扱いに関するお問合せ、苦情及び相談につきましては、以下にお申し出ください。
管理部 個人情報保護管理担当者
TEL: 03-6721-8548 e-mail: info@osslabo.com