セキュリティ
Security
セキュリティの課題を解決するウェビナー
サイバー攻撃・不正アクセス、ランサムウェア・標的型攻撃、マルウェア対策、情報漏洩防止などの各種施策から、WebアプリケーションファイアーウォールやSWGのスキル・ツールなどセキュリティ関連のウェビナー情報です。
ランサムウェア・標的型攻撃
最新&人気ウェビナー
-
なぜ従来のバックアップではランサム被害に備えられないのか? ~攻撃後の安全...
2026/11/27(金)
-
最新のサイバー攻撃動向と情シスが取るべき情報漏えい・脆弱性対策【OCEAN...
2026/12/01(火)
-
EDRでは防ぎきれないランサムウェア、防御力とコストを両立する統合的セキュ...
2026/12/01(火)
-
【大企業 経営戦略・情シス部長向け】経営層の「サイバー対策は十分か」に、攻...
2026/12/07(月)
-
サイバー攻撃は「AI対AI」の時代へ、人間だけで守れるのか? 〜AI攻撃に...
2026/12/08(火)
-
サイバー脅威が多様化する今、多数のシステムを抱える企業はどう事業継続性を確...
2026/12/09(水)
-
【再放送】なぜ従来のバックアップではランサム被害に備えられないのか? ~攻...
2026/12/10(木)
-
オンプレとクラウド、バラバラなセキュリティ対策が招くランサムウェア被害リス...
2026/12/11(金)
ランサムウェア・標的型攻撃
ウェビナーアーカイブ
(動画・資料)
ランサムウェア攻撃に備える、強固なバックアップと被害の最小化 ~ストレージOS「ONTAP」...
4.2 ネットアップ合同会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
バックアップも攻撃対象になるランサムウェア対策
ランサムウェア対策としてバックアップを取得していても、攻撃者にバックアップデータまで暗号化・改ざんされれば、いざという時に復旧できない可能性があります。オンプレミスやクラウドなど複数環境にデータが分散する現在、単にバックアップを取るだけではなく、「復旧に使うデータそのものをどう保護するか」まで考える必要があります。攻撃を完全に防ぐことが難しいからこそ、攻撃を前提としたデータ保護と復旧の仕組みが求められています。
確実かつ迅速にバックアップを活用するために
バックアップを取得していても、それ自体が削除・改ざんされれば復旧できません。また、復旧によって直前まで利用していたデータが失われる可能性や、追加調査に備えたデータ保全も考慮する必要があります。さらに、データ容量によっては復旧に長い時間を要するため、バックアップを守り、迅速に利用できる仕組みが重要です。
NetApp ONTAP(R)でデータ保護から攻撃検知、復旧まで一連で備える
本セミナーでは、NetAppのストレージOS「ONTAP」を活用し、管理者権限が奪われても削除を防ぐバックアップ、AIによるランサムウェア攻撃の異常検知、クローンを活用した迅速な復旧を実現する方法を解説します。攻撃を受けることを前提に、被害範囲を抑え、復旧までの時間を短縮する、ストレージ起点のサイバーレジリエンスの考え方と実現方法を、具体的なユースケースとともにご紹介します。
プログラム
10:45~11:00 受付
11:00~11:05 オープニング(マジセミ)
11:05~11:45 ランサムウェア攻撃に備える、強固なバックアップと被害の最小化~ストレージOS「ONTAP」のAIによる攻撃検知と、被害を最小化するデータ保護・復旧~
11:45~12:00 質疑応答
主催
ネットアップ合同会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
大企業でも相次ぐランサムウェア被害、EDRだけではなぜ防ぎきれないのか? ~既存対策の限界と...
3.8 株式会社アドヴァンスト・インフォーメイション・デザイン
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
対策済み企業でも止まらないランサムウェア
ランサムウェア被害は依然として企業にとって大きな脅威であり、十分なセキュリティ投資を行っている大企業でも重大なインシデントが発生しています。ファイアウォールやEDRなどの対策を導入していても、攻撃手法の高度化やクラウド・拠点・端末の増加によって、すべての侵入や不審な挙動を事前に防ぐことは難しくなっています。いま企業には、「侵入させない」ことだけでなく、侵入後の異常をいかに早く発見し、被害拡大を防ぐかという視点が求められています。
境界防御とEDRだけでは残る監視の死角
従来の境界防御は外部からの侵入を防ぐうえで重要ですが、正規アカウントの悪用や内部ネットワークでの不審な通信など、侵入後に発生する異常をすべて把握できるとは限りません。また、EDRは端末上の脅威検知に有効である一方、ネットワーク全体でどのような通信や挙動が発生しているかを継続的に把握するには別の視点が必要です。そのため、既存対策を導入済みの企業ほど、「どこに監視の死角が残っているのか」「次に何を追加すべきか」「そもそも現在の対策で十分なのか」を判断しにくいという課題があります。
NDRでネットワークの異常を早期に捉える
本セミナーでは、既存の境界防御やEDRを否定するのではなく、それぞれの役割と限界を整理したうえで、ネットワーク上の通信や振る舞いから異常を捉えるNDRの考え方を解説します。ランサムウェアなどの攻撃が侵入した場合に、通常とは異なる通信や挙動をどのように早期発見し、被害拡大を防ぐのかを、Darktraceのアプローチも交えながら具体的にご紹介します。自社の現在のセキュリティ対策を見直し、次にどのような監視・検知体制を整えるべきかを検討したい方に向けた内容です。
プログラム
14:45~15:00 受付
15:00~15:05 オープニング(マジセミ)
15:05~15:45 大企業でも相次ぐランサムウェア被害、EDRだけではなぜ防ぎきれないのか?~既存対策の限界と、NDRによる侵入後の早期検知を解説~
15:45~16:00 質疑応答
主催・共催
株式会社アドヴァンスト・インフォーメイション・デザイン(プライバシーポリシー)
ダークトレース・ジャパン株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
バックアップはある。でも、そのデータは攻撃後も残っていますか? 〜機器本体0円で始める、コス...
4.1 バラクーダネットワークスジャパン株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
ランサムウェア対策が必要でも、コストと運用負荷が壁になる
ランサムウェア被害が相次ぐ中、企業にはバックアップを含めた対策強化が求められています。一方で、サーバーやストレージの価格高騰や納期遅延により、バックアップ基盤の導入・更改にはこれまで以上にコストと時間がかかるようになっています。さらに、情報システム部門では人手不足が続き、OSやバックアップソフトの更新、脆弱性対応、障害対応まで担う必要があるため、必要性を理解していても対策が後手に回りやすい状況です。
バックアップ自体が攻撃され、復旧できないケースも
近年のランサムウェア攻撃では、本番データだけでなく、復旧手段となるバックアップデータまで暗号化・破壊するケースが問題になっています。実際にバラクーダの資料でも、バックアップから復元できなかったケースの主因として、バックアップ自体の暗号化や運用不備が挙げられており、「バックアップを取得している」だけでは十分ではないことが示されています。 そのため、バックアップ基盤には、データを守る仕組みだけでなく、日々の運用負荷を抑えながらセキュアな状態を維持できることが求められます。
機器本体0円・運用負荷最小で始めるバックアップ対策
本セミナーでは、バックアップが攻撃された被害事例を踏まえながら、ランサムウェア対策を後回しにしないためのバックアップ基盤の考え方を解説します。Barracuda Backupは、機器本体0円で提供され、必要なバックアップ容量分のみをサブスクリプション契約できるため、初期投資を抑えてスモールスタートが可能です。さらに、ランサムウェア対策に最適化された独自Linux OS、イミュータブルバックアップ、MFA、ファイル共有プロトコルの排除に加え、セキュリティパッチの自動適用やメーカーによるリモートサポートにより、バックアップ環境をセキュアに保ちながら運用負荷を抑える方法をご紹介します。
プログラム
13:45~14:00 受付
14:00~14:05 オープニング(マジセミ)
14:05~14:45 バックアップはある。でも、そのデータは攻撃後も残っていますか?〜機器本体0円で始める、コストと運用負荷を抑えるランサムウェア対策〜
14:45~15:00 質疑応答
主催
バラクーダネットワークスジャパン株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
【経営層向け】ランサムウェア被害の6割は中小企業、「うちは狙われない」が危ない ~メールとシ...
4.0 株式会社ディーネット
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
ランサムウェア被害の6割は中小企業、「うちは狙われない」が危ない理由
ランサムウェアは、もはや大企業だけが狙われる脅威ではありません。実際に被害報告の約6割を中小企業が占めており、企業規模や知名度にかかわらず被害に遭う可能性があります。「これまで被害がなかったから大丈夫」と考えるのではなく、自社にも起こり得る経営リスクとして備えることが重要です。
巧妙化するメール攻撃、従来の対策だけでは見抜けない
ランサムウェアの身近な侵入口の一つがメールです。返信を装った攻撃や自然な日本語を使ったメール、URLリンク型フィッシングなど、攻撃手法は巧妙化しています。本セミナーでは、最新のメール攻撃の実態と、被害を防ぐために押さえておくべき対策を解説します。
放置されたシステムの脆弱性も狙われる、業務を止めないために必要な対策とは
管理から外れたサーバーや古い機器、パッチが適用されていないシステムも、ランサムウェアの侵入口となります。本セミナーでは、こうしたシステムの脆弱性への対策に加え、ソフトウェアの最新化やバックアップなど、万一の際にも業務を止めないために実施すべき運用の5つのポイントを解説します。
プログラム
12:45~13:00 受付
13:00~13:05 オープニング(マジセミ)
13:05~13:45 【経営層向け】ランサムウェア被害の6割は中小企業、「うちは狙われない」が危ない~メールとシステム、2つの侵入口から考える「業務を止めない」ための5つのポイント~
第一部:攻撃メールを「見抜く」から「届かせない」へ ~ランサムウェア被害の入口対策~
第二部:「動いているから大丈夫」が一番危ない ~システム側の入口と、放置された資産への対策~
13:45~14:00 質疑応答
主催
株式会社ディーネット(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
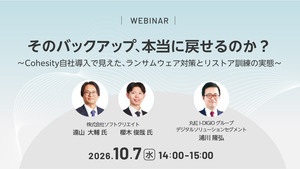
そのバックアップ、本当に戻せるのか? 〜Cohesity自社導入で見えた、ランサムウェア対...
丸紅情報システムズ株式会社
本セミナーはWebセミナーです
参加方法(URL)は主催企業より直接メールにてご連絡いたします。 「marubeni-idigio.com」「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
※ウェビナーツール「Zoom」を利用して開催します。 ※上記でご登録いただく個人情報の一部(氏名・メールアドレス)は、Zoom Video Communications, Incに提供いたします。
侵入防御だけでは足りない、今求められる「復旧力」
ランサムウェア攻撃が巧妙化する中、侵入を完全に防ぐことだけを前提とした対策には限界があります。万が一被害を受けた場合でも、データやシステムを速やかに復旧し、事業への影響を最小限に抑えるためには、「侵入させない」ための対策に加えて「侵入されても事業を止めない」ための備えが欠かせません。こうした背景から、バックアップにも単なるデータ保管ではなく、BCPやサイバーセキュリティを支える「復旧基盤」としての役割が求められています。
バックアップはある。でも本当に「戻せる」のか?
定期的にバックアップを取得していても、実際の障害やランサムウェア被害を想定した復旧確認まで十分に実施できていない企業も少なくありません。バックアップデータ自体を攻撃から守れるのか、必要なデータを正しく復元できるのか、担当者が有事の手順に沿って復旧できるのかといった点は、事前に確認しておく必要があります。「バックアップは取っているが、最後にリストアしたのはいつか分からない」「復旧手順はあるものの、実際に試したことがない」という状態では、いざという時に想定どおり復旧できないリスクが残ります。
自社導入事例で学ぶ、Cohesityとリストア訓練
本セミナーでは、セキュリティインテグレーターであるソフトクリエイトが、自社グループへのCohesity導入事例をもとに、ランサムウェア被害を想定したバックアップと復旧の考え方を具体的に解説します。Cohesityのイミュータブルバックアップや高速リストアといった特長に加え、実際の導入背景やバックアップ基盤を見直す際のポイントをご紹介します。さらに、自社導入を通じて見えてきた運用上のポイントや、有事に備えて実施するリストア訓練についても、現場での取り組みに即してお伝えします。
講演者

株式会社ソフトクリエイト ITソリューション技術部 部長 遠山 大輔 氏

株式会社ソフトクリエイト セキュリティサービス部 セキュリティサービスG 櫻木 俊哉 氏

丸紅I-DIGIOグループ デジタルソリューションセグメント デジタルプラットフォーム事業本部 アーキテクチャー技術部 技術第二課 浦川 隆弘
概要
開催日時 | 10月7日(水)14:00-15:00 開催場所 | オンライン(Zoom) ※途中入退室可 参加費 | 無料(事前登録制) 視聴方法 | 本セミナーはZoomウェビナーを使用して実施します。 本ページからのご登録後、会期当日までにZoomの登録URLをお送りしますので、 メール内のURLより参加をお願いします。 主催 | 丸紅I-DIGIOグループ デジタルソリューションセグメント デジタルプラットフォーム事業本部 お問合せ先 | ご不明な点等ございましたら、以下宛先までご連絡頂けますと幸いです。 丸紅I-DIGIOホールディングス株式会社 経営戦略本部 事業戦略部 E-Mail:DM@marubeni-idigio.com
主催・共催
丸紅情報システムズ株式会社(プライバシーポリシー)
株式会社ソフトクリエイト(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
M365のランサムウェア対策、標準機能だけで十分ですか? ~Microsoft任せにしない「...
4.1 Hornetsecurity株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
ランサムウェア被害が続く中、M365のデータ保護は十分か
Microsoft 365は、メール、ファイル共有、チャットなど日々の業務を支える重要な基盤となっていますが、ランサムウェア攻撃によるデータの暗号化や窃取が発生した場合、その影響は一部の端末にとどまらず、業務継続そのものに及ぶ可能性があります。入口対策やEDRなどを導入していても侵入リスクを完全になくすことは難しく、Microsoft 365を利用する企業には、被害を防ぐだけでなく「重要なデータを確実に復元できるか」「必要以上に情報へアクセスできる状態になっていないか」まで含めて、データ保護の設計を見直すことが求められています。
バックアップだけでは防げない、復旧不能と情報漏えいのリスク
バックアップを取得していても、本番環境と同じ権限や管理経路に依存していれば、攻撃時にバックアップまで影響を受ける可能性があり、「バックアップがあるから大丈夫」とは言い切れません。また、SharePointやOneDriveなどでアクセス権や外部共有が適切に管理されていなければ、重要なデータが意図しない相手から閲覧できる状態になるなど、情報漏えいにつながるリスクも残ります。Microsoft 365のランサムウェア対策では、バックアップの有無だけでなく、被害後のデータ復元と日頃のアクセス権管理まで含めて考える必要があります。
M365の「データ復元・情報漏えい対策」をどう実践するか
本セミナーでは、Microsoft 365におけるランサムウェア対策を「侵入を防ぐ」だけで終わらせず、被害発生時のデータ復元と、アクセス権管理による情報漏えい対策の両面から解説します。Microsoft 365とは独立した環境でデータを保護する365 Total Backupと、SharePointやOneDriveなどのアクセス権の可視化・棚卸しを支援する365 Permission Managerを例に、バックアップだけではカバーしきれないMicrosoft 365のデータ保護について、具体的な対策方法を紹介します。
プログラム
14:45~15:00 受付
15:00~15:05 オープニング(マジセミ)
15:05~15:45 M365のランサムウェア対策、標準機能だけで十分ですか?~Microsoft任せにしない「データ復元・情報漏えい対策」の実践~
15:45~16:00 質疑応答
主催
Hornetsecurity株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
【情シス部長・CISO向け】ダークウェブに漏洩した認証情報を把握していますか? ~国際機関も...
4.0 S2W Inc.
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
貴社従業員パスワード漏洩状況の確認方法と実施の安全性について
本セミナー参加者限定で、パスワードの漏洩件数を確認できるサービスを無償で提供しております。 貴社のメールアドレスのドメイン名をキーワードに、ダークウェブ上に公開・流出している認証情報がないかをチェックします。調査対象は全てダークウェブなど外部の秘匿性の高いインターネットスペースであり、御社の社内ネットワークへのアクセスは一切ない状態で、外部における流出状況のみを確認させて頂きます。
金融庁・日銀からはフロンティアAIの対策要請も
こうした認証情報の漏えいリスクは、AIの進化によってさらに深刻さを増しています。2026年4月にはアンソロピック社がフロンティアAIモデル「ミュトス」を発表し、脆弱性の発見から攻撃コードの生成までを自律的かつ高速に行える能力が報じられ、国内外に大きな衝撃を与えました。こうした流れを受け、2026年5月には、金融庁が日本銀行と連名で「フロンティアAIによる脅威変化を踏まえた金融機関等の短期的な対応」に係る要請を公表しました。高度な汎用AI(フロンティアAI)の発展に伴い、脆弱性の発見や攻撃コードの生成が高速化し、脆弱性の発見から攻撃に至るまでの期間が大幅に短縮され得ることを背景に、経営層の直接関与のもとで資産管理・脆弱性管理・パッチ適用・監視対応・レジリエンスの強化を、おおむね1か月程度を目途に求める内容です。全国銀行協会も、これを踏まえたサイバーセキュリティ管理態勢の参考例を会員向けに発出しています。 この要請が示す構造的な課題は、金融機関に限らず、あらゆる業種の企業に共通するものです。攻撃のスピードが上がるほど、すでに流出した認証情報は攻撃者にとって脆弱性の悪用すら不要な「近道」となり、被害の起点になりやすくなります。年に一度の点検や事後の対応だけでは、こうした変化に追いつくことは困難です。攻撃者の視点で自社の漏えい・露出状況を継続的に可視化し、先回りして手を打つプロアクティブな備えが、これまで以上に重要になっています。
社内では異常なし。でも、ダークウェブ上では自社情報が出回っているかもしれない
多くの企業では、社内ネットワークや端末の防御には投資していても、ダークウェブ上に流通する自社関連情報までは継続的に監視できていません。
例えば、 ・退職者や委託先のアカウント情報が、不正ログインに悪用される ・顧客情報や機密文書が出回り、二次被害や信用低下につながる ・攻撃者フォーラムで自社名が話題に上がり、攻撃対象として狙われる といったリスクが、知らないうちに進行している可能性があります。
また、ダークウェブ上の情報は日々変化するため、過去に一度調査を実施していたとしても、継続的な確認が欠かせません。「本当に対策済みなのか」「最後に確認したのはいつなのか」「一度きりの調査で終わっていないか」を定期的に見直すことが重要です。
加えて、漏洩情報を把握できても、優先度付けや関係部門・経営層への共有まで整理できていなければ、必要な対策に踏み切れないケースも少なくありません。
インターポールを含む国際機関・政府機関での実績を背景に、ダークウェブリスクを可視化
本セミナーでは、ランサムウェア対策を「被害が起きてからの対応」ではなく、ダークウェブ上の漏洩・流通情報を起点にした先制対処として捉え直します。
具体的には、自社に関連する漏洩アカウント、機密情報、攻撃者コミュニティ上の言及などをどのように検知し、優先度を付け、関係部門や経営層への説明につなげるかを解説します。
あわせて、インターポールを含む国際機関・政府機関での実績を背景に持つQUAXAR(クェーサー)を活用し、ダークウェブ上のリスクを継続的に把握する方法と、関係部門・経営層を巻き込みながら先制的に対応するための実践ポイントを紹介します。
なお、ご希望の企業様には、セミナー後の個別フォローとして、貴社従業員アカウントに関連するパスワード漏洩状況の件数を無償でご確認いただけます。自社の現状把握や、今後の対策検討にお役立てください。
こんな方におすすめ
・自社情報がダークウェブ上に流出していないか不安がある方 ・ランサムウェア対策を強化しているが、社内防御だけで十分か懸念している方 ・漏洩アカウントや外部委託先経由のリスクを把握したい方 ・ダークウェブ上のリスクを経営層に説明できる形で整理したい方 ・CISO、CSIRT、情報システム部門、セキュリティ企画部門の方
プログラム
12:45~13:00 受付
13:00~13:05 オープニング(マジセミ)
13:05~13:45 【情シス部長・CISO向け】ダークウェブに漏洩した認証情報を把握していますか?~国際機関も採用するQUAXAR(クェーサー)で、漏洩リスクを可視化し、ランサムウェア対策を強化~
13:45~14:00 質疑応答
主催・共催
S2W Inc.(プライバシーポリシー)
株式会社テクノプロ(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
復旧手段まで狙うランサムウェア、いまのバックアップで本当に戻せますか? 〜AI時代のデータ資...
3.9 テックウインド株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
AI活用で増えるデータ、拡大するバックアップ対象
生成AIをはじめとしたデータ活用が広がるなか、企業が保有・蓄積するデータは着実に増えてきています。 また将来のAI活用まで見据えれば、保存しておきたいデータの範囲はさらに広がっていくことが予想されます。 それに伴って増えるのが、バックアップの対象です。 日常的なバックアップだけでなく、ランサムウェア被害からの復旧に備えて、本番環境とは別に確保する「二次バックアップ」についても、必要な容量や保管方法を考えなければなりません。 限られた予算や人員のなかで、どのデータを、どこに、どのような形で残すのか。 バックアップ環境そのものを見直す必要性が高まっています。
完全防御が難しいランサムウェア、問われる復旧スピード
これまでのバックアップは、機器故障やシステム障害などからデータを復元することを主な目的としてきました。 しかし、ランサムウェアは本番環境だけでなく、復旧に使うバックアップデータそのものを狙い、利用できない状態にすることがあります。 そのため、日頃からバックアップを取得していても、それだけではランサムウェア被害から復旧できるとは限りません。 実際に、バックアップを取得していたにもかかわらず、被害前の状態まで十分に復旧できなかったケースも報告されています。 ランサムウェアの侵入を完全に防ぎきることが難しい以上、重要なのは「バックアップを取っているか」だけではなく、攻撃を受けた後にも復旧に使えるデータを残せているかです。 重要なシステムや業務をどれだけ早く復旧し、停止時間を短くできるか。事業継続(BCP)の観点からも、サイバー攻撃を前提としたバックアップのあり方が問われています。
早期復旧に備える、切り離された二次バックアップの選択肢
本セミナーでは、日常的に利用している一次バックアップに加えて、本番環境から切り離した「二次バックアップ」を持つ考え方について解説します。 クラウド型ではWBCの遠隔バックアップサービス、オンプレミス型ではUltrastar Data60を例に、自社で大きな設備を持たずサービスとして利用する方法と、自社内に二次バックアップ環境を構築する方法の両方をご紹介します。 現在利用している一次バックアップを活かしながら、ランサムウェア被害時にも復旧に使えるデータをどう残すのか。オンプレミス・クラウドそれぞれの特徴や向き不向きを比較し、自社に合った早期復旧の備え方を解説します。 ランサムウェアへの対策を検討中の方は、ぜひこの機会にご参加ください。
このような方におすすめ
・情報システム部門、ネットワーク・セキュリティを担当している方 ・バックアップは取得しているが、ランサムウェア被害時に実際に復旧できるか確認できていない方 ・サイバー攻撃を前提に、現在のバックアップ体制を見直したい方 ・現在のバックアップ環境を活かしながら、オンプレ・クラウドの二次バックアップを比較したい方
プログラム
14:45~15:00 受付
15:00~15:05 オープニング(マジセミ)
15:05~15:45 復旧手段まで狙うランサムウェア、いまのバックアップで本当に戻せますか? 〜AI時代のデータ資産を守る、本番環境から分離した二次バックアップ〜
15:45~16:00 質疑応答
主催
テックウインド株式会社(プライバシーポリシー)
協力
ワールドビジネスセンター株式会社(プライバシーポリシー)
Western Digital, Inc.(プライバシーポリシー)
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。
ランサムウェア被害に遭ったら、製造現場を本当に再開できますか? ~製造業だからこそ押さえるべ...
3.9 アクロニス・ジャパン株式会社
本セミナーはWebセミナーです
ツールはZoomを使います。URLは直前にメールにてご連絡いたします。 なお、「osslabo.com」「majisemi.com」からのメールが迷惑メールとならないよう、メールの設定をご確認ください。
ランサムウェア被害に遭ったら、製造現場を本当に再開できますか?
ランサムウェア被害は、情報システムの停止だけでなく、工場や製造設備の稼働停止にまで影響を及ぼす可能性があります。特に製造業では、OT環境や産業PC、製造装置など事業継続に直結するシステムが多く、被害後に「データを戻せた」だけでは製造再開には至りません。大手企業の被害事例を見て、自社の現在のバックアップや復旧体制で、本当に製造現場を再開できるのか不安を感じている企業も少なくありません。
バックアップがあっても製造を再開できない理由
バックアップを取得していても、実際の被害発生時に復元手順が整理されていない、復旧先の機器を確保できない、バックアップ自体が攻撃の影響を受けているといった状況では、すぐに製造を再開することはできません。さらに製造現場では、Windows XP/7などの旧OS、閉域環境、特殊な産業PC、IT担当者が常駐していない拠点など、一般的なオフィスITとは異なる制約があります。重要なのは、バックアップを「取っていること」ではなく、被害時に「実際に戻せる状態」まで準備しておくことです。
製造業だからこそ押さえるべき復旧対策のポイント
本セミナーでは、ランサムウェア被害に遭った場合でも迅速に製造現場を再開するために、製造業が事前に押さえておくべきバックアップと復旧対策のポイントを解説します。OT環境、閉域環境、旧OSを搭載した産業PCなど、製造現場特有の条件を踏まえ、「バックアップはあるが、本当に戻せるのか」という不安を解消するための復旧設計の考え方をご紹介します。あわせて、Acronis Cyber Protectを活用し、設備障害やサイバー攻撃後の迅速な復旧と事業再開を支援する方法について説明します。
プログラム
14:45~15:00 受付
15:00~15:05 オープニング(マジセミ)
15:05~15:45 ランサムウェア被害に遭ったら、製造現場を本当に再開できますか?~製造業だからこそ押さえるべき、復旧対策のポイント~
 宮本 裕一
アクロニス・ジャパン株式会社 コーポレートクラウド事業本部 OEMセールスマネージャー
 佐藤 匡史
アクロニス・ジャパン株式会社 ソリューションエンジニアリング統括部 統括部長
15:45~16:00 質疑応答
主催
アクロニス・ジャパン株式会社(プライバシーポリシー)
協力
マジセミ株式会社(プライバシーポリシー)
※共催、協賛、協力、講演企業は将来的に追加、削除される可能性があります。